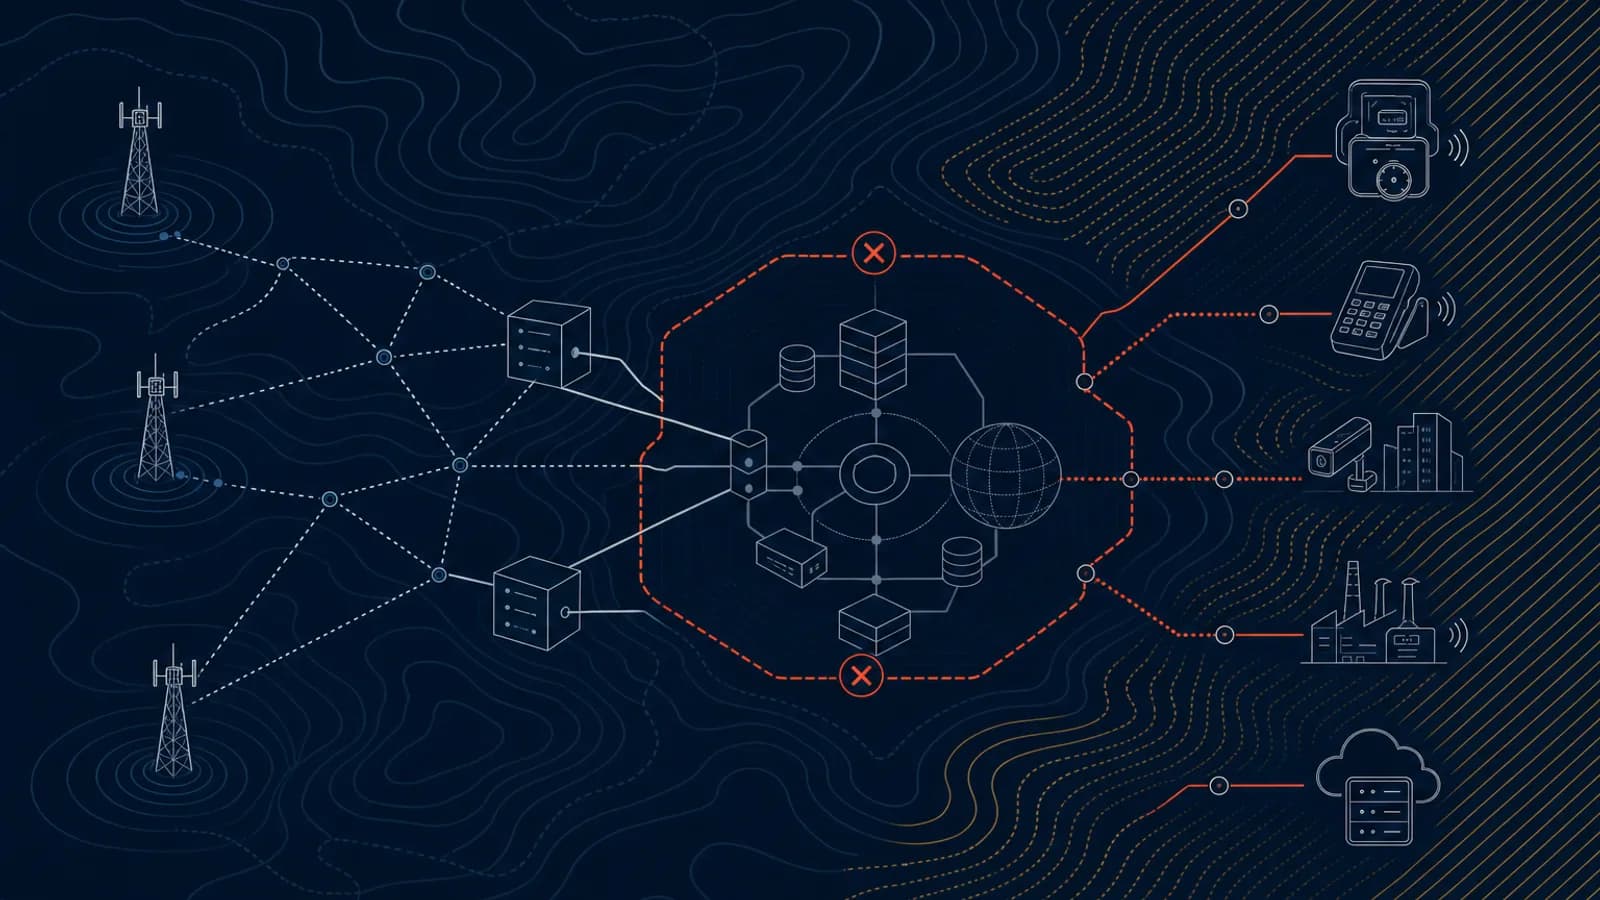
在近期一次与“Tier-2 MNO,北欧,约1,800万用户”的设计评审中,一家MNO的MVNE租户正准备通过宿主共享的无线及核心网资源,连接分布式仪表、支付终端和现场设备。商业方案起初看似简单,直到各方讨论到专用 APN这一决策:企业隔离、IPsec终结、流量出口以及运营责任,分别由不同团队按不同假设进行定价。
APN 是批发边界,而非连接功能
这次设计评审揭示了企业IoT采购中反复出现的不匹配。需求通常以专用 APN 的单项服务形式提出,但其底层要求往往更广泛:对企业网络的确定性接入、受控地址分配、受限目的地,以及在发生事件时各方均可识别的安全边界。将 APN 视为一项配置属性,低估了其商业角色。它界定宿主责任的终点、服务层的起点,以及企业取得控制权的位置。
在该案例中,“Tier-2 MNO,北欧,约1,800万用户”保留了IMSI生命周期、HLR或HSS策略、APN 授权、分组核心网容量及无线接入性能的控制权。MVNO及 MVNE 仍须将这些宿主控制项转化为企业承诺。这一转化并非自动发生。企业看到的是一项服务,而交付链条包含独立的策略、路由、安全和支持域,每个域由不同的运营团队管理,且往往适用不同的商业服务表。
专用 APN 本身并不预留分组核心网资源。它可以提供逻辑隔离,而会话仍可能穿越共享的PGW容量。在5G架构中,同样的问题也适用于共享的UPF容量。独立 APN 也不必然意味着差异化的QoS处理、预留吞吐量、专用监控或加急支持路径。这些要素需要明确的工程和定价决策。缺少这些决策时,企业可能会从仅描述逻辑策略对象的表述中,推断出物理或运营层面的隔离。
地址和策略选择也需在SIM配置文件激活前确定。静态私有地址段、企业DNS、APN 级认证、允许的目的地址范围及路由通告会同时影响多个域。在现场部署后变更这些内容,可能需要更新配置文件、修改防火墙、重新配置隧道,并在数千台设备之间协调测试。技术变更本身可能很小,但运营风险并非如此,尤其是在仪表或终端无法本地接触、维护上门具有实质性单位成本的情况下。
一位 Tier-2 批发业务负责人近期指出:“客户购买的是企业网络成果,而链条中的每一方起初定价的都是移动接入组件。”
这一观察解释了为何表面上具有竞争力的单 SIM 定价,可能产生薄弱的批发经济性。移动接入只是一个投入项。该服务还消耗地址空间、策略管理、安全运营、变更能力和事件协调资源。若这些义务仍属隐含,最接近企业的一方通常会承担波动成本。
流量出口与支持责任决定该模式能否规模化
一旦理解了 APN 边界,下一项决策就是流量在移动核心网的何处出网。经由宿主进行归属地路由出口,可以简化策略控制、流量可视性和合法监听处理。它也可能增加时延、限制企业云路由选择,并使 MVNO 依赖宿主的变更窗口。对企业而言看似常规的路由修改,可能需要核心网审查、防火墙批准,并由不受 MVNO 直接控制的团队按计划实施。
在企业边缘进行 IPsec 终结,可以在移动接入和企业应用之间维持清晰边界。其可持续性取决于商业谈判中经常被推迟处理的细节:密钥轮换、证书归属、隧道监控、MTU设置、冗余端点和故障切换测试。合同还必须说明谁有权判定隧道不可用、谁发起事件,以及由哪一方证明丢包发生在终结之前还是之后。隧道在技术上已经建立,并不表示应用路径可用。
本地或区域出口可能适合对时延敏感的遥测和多国部署。它可以缩短通往区域云工作负载的路径,并降低对单一归属地路由枢纽的依赖。但它也会分散控制问题。此时必须在访问网络或区域网关之间维持 IP 地址管理、数据驻留、流量可视性和策略一致性。漫游覆盖不等同于统一的服务行为。即使覆盖在商业上看似连续,会话定时器、过滤规则和故障证据仍可能存在差异。
因此,事件流程需要遵循故障域,而非合同上的便利性。单一服务台号码可以提供一致的入口,但无法消除底层边界。运营团队必须区分 SIM 和 APN 权限故障、RAN接入故障、EPC或 5G 核心网会话故障、IPsec 隧道故障、企业防火墙策略和应用中断。每个类别都需要不同的证据、访问权限和升级路径。
对于“服务 EMEA 地区 12+ 租户的 MVNE”,这一问题的影响更为显著。可复用的 APN 模板、标准路由对象和通用升级接口可降低开通差异。但它们也会造成将例外视为常规的压力。租户专属的目的地址范围、非标准隧道拓扑或缩短的维护窗口,看似只是较小的实施选择。当这些选择在多个租户间重复出现时,就会形成一个控制措施碎片化、支持成本不断上升的运营模式。
可规模化的做法并非拒绝差异,而是保持其可见性。标准配置应有明确的激活阶段、路由模式和支持假设。例外情况应触发技术审查、记录依赖关系图,并适用单独的商业处理。否则,定制义务会消失在常规开通流程中,随后以未定价的事件风险形式显现。
运营服务表必须为故障模型定价
合同服务表是架构获得财务可信度的地方。通用移动网络可用性不足以衡量企业专用网络承诺。无线网络可能可用,但设备仍可能无法取得正确的 APN 权限、建立PDP或PDU会话、到达 IPsec 端点,或使流量通过企业防火墙。汇总可用性百分比掩盖了这些差异,在服务审查或服务抵扣评估期间也几乎无法提供指引。
更有力的服务表应衡量决定服务可用性的各阶段。其中包括激活完成、附着成功、PDP 或 PDU 会话成功、隧道可用性、丢包率以及隔离故障域所需时间。恢复时间与隔离时间之间的差异很重要。MVNO 可能无法控制宿主核心网、访问网络或企业防火墙,但它可以承诺收集证据、识别可能的故障域,并在约定时限内通过既定升级接口移交事件。
测量来源也需要明确列明。宿主计数器、隧道遥测、租户探针和企业应用日志,可能对同一事件产生不同视角。若各方将来源层级推迟至争议发生后才处理,服务等级治理就会变成围绕证据的争论。服务表应为每项指标规定权威来源、采样间隔、计划工作排除项以及区域部分受损的处理方式。
非标准租户要求应纳入同一服务表,而非记录在非正式实施说明中。定制路由、额外隧道对、固定源地址、受限变更窗口及延长会话记录保留期,都会消耗运营能力。将其记录为收费服务变体,可保护利润率,并让宿主更清楚地预测工程需求。它也让企业更准确地了解哪些属于标准项、哪些已预留、哪些需要协调变更。
最后,服务表应将责任与控制权连接起来。宿主可以对其运营域作出承诺。MVNE 可以承诺租户编排、证据收集和升级处理表现。MVNO 可以负责面向企业的服务流程。除非另一方明确承接该范围,企业仍应对其防火墙、应用和边缘配置负责。清晰分配并非试图缩小服务范围,而是让链条各方能够作出可衡量且有资金支持的承诺。
企业 IoT 批发经济性将越来越取决于各方如何精准地为控制、路由和运营风险定价,而非仅取决于 SIM 资费。对专用 APN 基线进行标准化、同时对定制出口和支持义务透明收费的 MVNO,在部署从试点进入长期运行网络时,将更有条件保护利润率。可持续的服务不只是隔离连接。它是一条运营边界,在流量故障、配置变更和责任接受检验时,仍然清晰可辨。